История в одном абзаце
Некоторые игроки запускают сторонние программы рядом с покерным клиентом: раскладки столов, учет раздач, таймеры. Если такую программу можно обновлять через интернет, тот, кто контролирует обновление, может выполнять код на вашем компьютере. Именно это, по словам Jurojin, произошло с ее пользователями. Мы прочитали публикации и оставили только то, что подтвердили сами компании, а все остальное помечаем как недоказанное.
Что, по словам Jurojin, произошло
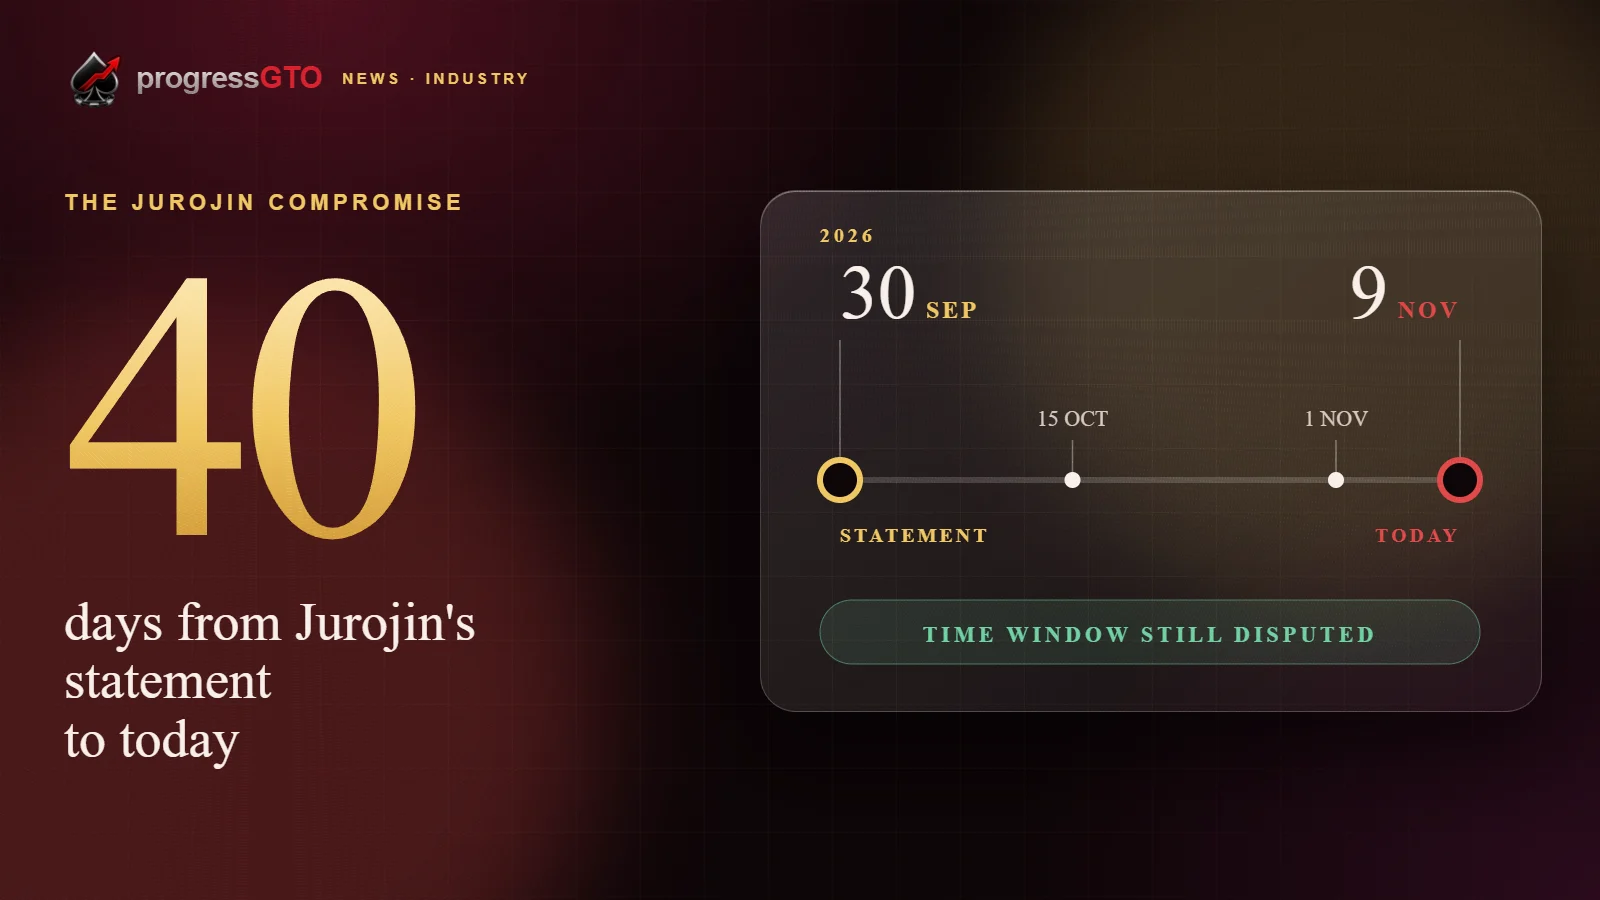
В заявлении, опубликованном 30 сентября 2026 года, Jurojin сообщила, что ее расследование выявило: злоумышленник время от времени подменял пакет обновления, доставляемый одной группе ее пользователей, модифицированной версией. В некоторые из этих пакетов входил инструмент удаленного доступа. По данным PokerStrategy, это был MeshCentral, легитимный продукт для удаленного управления с открытым кодом, которым можно злоупотребить, если установить его без ведома владельца.
Jurojin говорит, что известно примерно о 30 игроках с высокими лимитами, ставших целью атаки, и что она лично написала им по электронной почте. Цель, по ее описанию, состояла в том, чтобы удаленно видеть карманные карты этих игроков, а саму операцию она называет «точечной», а не массовой атакой. Компания также сообщает, что тот же злоумышленник атаковал и другие приложения, включая IntuitiveTables, и запускал фишинговые сайты, имитировавшие покер-румы и известные покерные инструменты.
IntuitiveTables, другой разработчик инструментов, сразу подтвердила, что ее тоже взломали, сообщает PokerStrategy. Jurojin говорит, что хранит журналы по каждой скомпрометированной версии с датами, когда их раздавали, и передала их властям и службам безопасности.
Что говорят покер-румы
По данным PokerStrategy, ни об одном покерном операторе не сообщалось, что он сам был скомпрометирован, а GGPoker разослала клиентам письма после того, как плановая проверка обнаружила MeshCentral на их компьютерах. Сводка PokerShield по материалу WIRED добавляет следующие ответы других румов:
Подтверждено
- Americas Cardroom, работающий на сети Winning Poker Network (WPN), заявил 18 октября, что его проверка не выявила скомпрометированных результатов игр, поэтому возвратов не будет. 4 ноября он включил для всех игроков по умолчанию функцию ScreenShield, которая скрывает содержимое стола, например карманные карты, от программ захвата экрана, по данным самой сети. WPN уже включала ее с конца сентября для игроков, чьи компьютеры подходили под критерии обнаружения, и называет ее мерой предосторожности, а не выводом о том, что кто-то жульничал. Отдельное расследование честности игры продолжается. PokerShield, пересказывая WIRED; US Gaming Review, 7 октября 2026 года
- WPN сообщила, что проверила более 2 млн раздач с участием компьютеров с агентом удаленного доступа, около 200,000 из них связаны с аккаунтом, находящимся в центре обвинений, и не нашла доказательств того, что знание карманных карт использовалось. PokerShield, пересказывая WIRED
- CoinPoker сообщила, что провела расследование в 2025 году, заблокировала подозреваемый аккаунт и вернула пострадавшим игрокам более 100,000 долларов. PokerShield, пересказывая WIRED
Остается открытым
- Сколько длилась подмена. Раннее заявление Jurojin указывает период с июня 2025 по июнь 2026, а более позднее уведомление, процитированное в материале WIRED, говорит, что пакеты обновлений подменялись с июня 2025 по январь 2026. Две версии не совпадают, и мы не выбираем между ними.
- Сколько денег потеряно. Источники WIRED оценивают потери игроков, ставших целью, от 1,5 до 4 млн долларов. Эта цифра получена от людей, знакомых с делом, а не из проверенных записей.
- Сколько людей получили это ПО. WIRED оценила, что его могли получить более 1,000 пользователей двух инструментов, тогда как Jurojin говорит, что в играх пострадала лишь горстка игроков с высокими лимитами.
- Кто за этим стоит. Jurojin называет злоумышленника «известным читером», не называя никого по имени. В покерном сообществе ходят имена, но прочитанные нами публикации считают их обвинениями, и мы их не повторяем.
Что проверки говорят и чего не говорят
Проверки легко принять за однозначный вердикт, но на самом деле они говорят меньше. WPN изучила раздачи с компьютеров, где нашли этот инструмент, и говорит, что не увидела признаков использования дополнительной информации, а Americas Cardroom из той же сети говорит то же о результатах игр. Ни одно из этих заявлений не означает, что ничего не было установлено, что карты не были видны или что на других площадках то же самое. Они отвечают на вопрос «использовали ли это, чтобы выигрывать раздачи в этой сети», и пока ответ таков: доказательств нет. WPN также сообщает, что ее собственное расследование не завершено.
С другой стороны, игрок, который говорит, что нашел агент удаленного доступа на своем компьютере и насчитал несколько событий мониторинга экрана, оценивает свои потери примерно в 30,000 долларов. Это его собственный рассказ, а не независимый вывод.
Что это значит для онлайн-игрока
В прочитанных нами публикациях целями названы игроки с высокими лимитами. Тем не менее для всех важен сам механизм: доверенный инструмент, обычное обновление и программа удаленного доступа, не вызывающая подозрений.
Из этого следуют несколько привычек, и это наш собственный совет, а не утверждения из публикаций. Запускайте только те сторонние инструменты, которыми действительно пользуетесь, и берите их из официального источника. Знайте, что каждому из них позволено делать на вашем компьютере. Если инструмент, которым вы пользуетесь, после подобного инцидента опубликовал заявление или утилиту для проверки, прочитайте их. И помните, что правила румов о стороннем ПО, например те, что мы описывали в предыдущей статье, существуют отчасти из-за подобных случаев.
Что касается наших собственных инструментов, разбор раздач в progressGTO работает в вашем браузере, и ваши истории раздач его не покидают. Это архитектурное решение, принятое именно из-за такого риска.
Что мы сделаем дальше
Эта история не закончена. Период, потери и вопрос о том, кто за этим стоит, могут измениться. Мы добавим заметку с датой, когда компания или суд подтвердят что-то новое, и исправим эту страницу, если ошиблись в какой-то детали. Если вы заметили заявление, которое мы упустили, напишите на info@progressgto.com.
— известные цели атаки, по данным Jurojin. Период подмены, размер потерь и личность стоящего за этим человека пока не доказаны или оспариваются.Источник: PokerNews, PokerStrategy
Вопросы читателей
Что произошло с Jurojin и IntuitiveTables?
Jurojin сообщил, что злоумышленник время от времени подменял пакет обновления для одной группы пользователей поддельной версией, часть которых содержала средство удаленного доступа, чтобы видеть карманные карты игроков на высоких лимитах. IntuitiveTables также подтвердил взлом.
Сколько игроков пострадало?
По словам Jurojin, известными целями являются около 30 игроков на высоких лимитах. По оценке WIRED, программу могли получить более 1,000 пользователей двух инструментов. Jurojin утверждает, что в играх пострадали лишь единицы.
Нашли ли румы читинг?
Americas Cardroom, работающий на сети Winning Poker Network, заявил, что проверка не выявила скомпрометированных результатов игр, а сеть проверила более 2 млн раздач и не нашла доказательств того, что кто-то использовал знание карманных карт; отдельное расследование продолжается. CoinPoker заявил, что забанил подозрительный аккаунт в 2025 г. и вернул более 100,000 долларов.
Кто за это отвечает?
Это не доказано. Jurojin называет злоумышленника известным читером, но никого не называет, а мы не повторяем имена, которые встречаются лишь как обвинения.
Как долго длилась подмена?
Это оспаривается. В первом заявлении Jurojin указан период с июня 2025 г. по июнь 2026 г., а в более позднем уведомлении, на которое ссылается WIRED, — с июня 2025 г. по январь 2026 г.