A história em um parágrafo
Alguns jogadores rodam ferramentas de terceiros ao lado do cliente de poker: layouts de mesa, tracking de mãos, timers. Se uma dessas ferramentas pode ser atualizada pela internet, quem controla a atualização pode executar código no seu computador. É exatamente isso que a Jurojin diz ter acontecido com os seus usuários. Lemos as reportagens e ficamos só com o que as próprias empresas confirmaram, e marcamos todo o resto como não comprovado.
O que a Jurojin diz que aconteceu
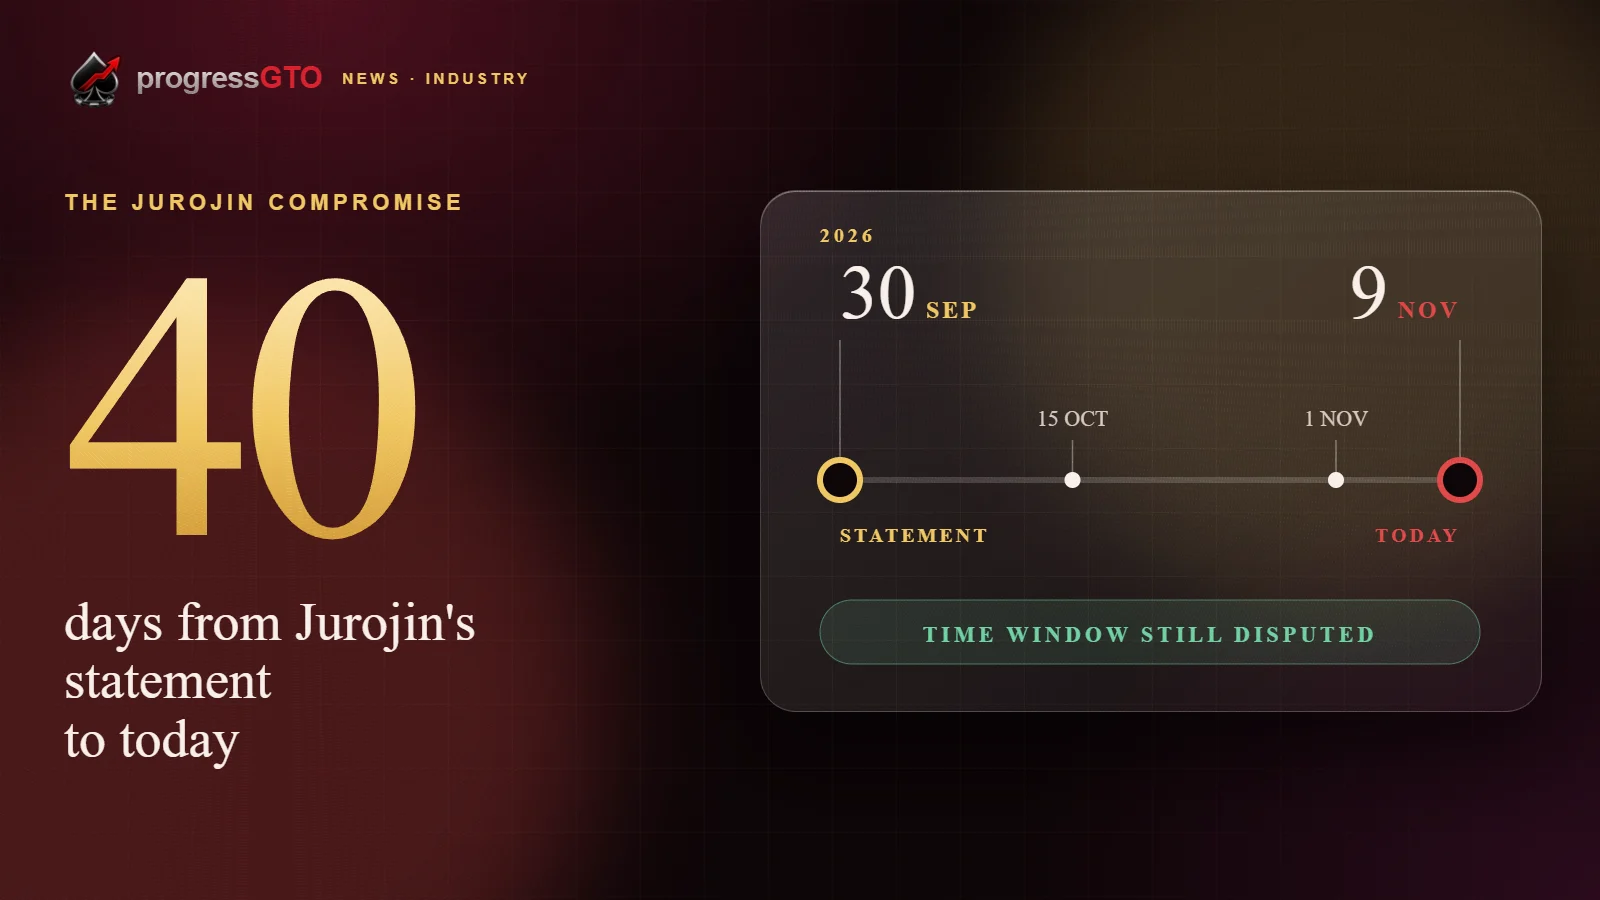
Em um comunicado publicado em 30 de setembro de 2026, a Jurojin disse que a sua investigação concluiu que um atacante substituiu, de forma intermitente, o pacote de atualização entregue a um grupo de seus usuários por uma versão adulterada. Alguns desses pacotes continham uma ferramenta de acesso remoto. Segundo o PokerStrategy, a ferramenta era o MeshCentral, um produto legítimo de código aberto para gerenciamento remoto, que pode ser usado de forma indevida quando instalado sem o conhecimento do dono do computador.
A Jurojin diz que se sabe de cerca de 30 jogadores de limites altos que foram alvos e que os avisou em particular, por e-mail. Ela descreve o objetivo como ver remotamente as cartas fechadas dos alvos e chama a operação de “altamente direcionada”, e não de um ataque em massa. Diz também que o mesmo autor foi atrás de outros aplicativos, entre eles o IntuitiveTables, e manteve sites de phishing que imitavam salas de poker e ferramentas conhecidas do meio.
A IntuitiveTables, outra desenvolvedora de ferramentas, confirmou de imediato que também foi comprometida, segundo o PokerStrategy. A Jurojin diz que guarda os registros de todas as versões comprometidas e das datas em que foram distribuídas, e que os colocou à disposição das autoridades e de equipes de segurança.
O que dizem as salas de poker
Segundo o PokerStrategy, nenhuma operadora de poker foi apontada como comprometida, e a GGPoker enviou um e-mail aos clientes depois que uma inspeção de rotina encontrou o MeshCentral nos computadores deles. O resumo da PokerShield sobre a reportagem da WIRED acrescenta as seguintes respostas de outras salas:
Confirmado
- O Americas Cardroom, que roda na Winning Poker Network (WPN), disse em 18 de outubro que a sua revisão não encontrou resultados de jogo comprometidos, por isso não vai fazer reembolsos. Em 4 de novembro, ativou por padrão para todos os jogadores o recurso ScreenShield, que esconde o conteúdo da mesa, como as cartas fechadas, de ferramentas de captura de tela, segundo o comunicado da própria rede. A WPN já o havia ligado desde o fim de setembro para jogadores cujos computadores se enquadravam nos seus critérios de detecção, e o descreve como uma precaução, não como a constatação de que alguém trapaceou. Uma investigação separada sobre a integridade dos jogos continua em andamento. PokerShield, resumindo a WIRED; US Gaming Review, 7 de outubro de 2026
- A WPN disse ter revisado mais de 2 milhões de mãos que envolviam computadores com o agente de acesso remoto, cerca de 200,000 delas ligadas a uma conta no centro das acusações, e não encontrou indício de que o conhecimento das cartas fechadas tenha sido explorado. PokerShield, resumindo a WIRED
- A CoinPoker disse que investigou em 2025, baniu uma conta suspeita e devolveu mais de 100,000 dólares aos jogadores afetados. PokerShield, resumindo a WIRED
Ainda em aberto
- Quanto tempo durou a adulteração. O primeiro comunicado da Jurojin indica de junho de 2025 a junho de 2026, enquanto um aviso posterior citado na cobertura da WIRED diz que os pacotes de atualização foram substituídos entre junho de 2025 e janeiro de 2026. Os dois relatos não batem, e não escolhemos entre eles.
- Quanto dinheiro se perdeu. As fontes da WIRED estimam as perdas dos jogadores visados em 1,5 a 4 milhões de dólares. Esse número vem de pessoas familiarizadas com o caso, não de registros verificados.
- Quantas pessoas receberam o software. A WIRED estimou que mais de 1,000 usuários das duas ferramentas podem tê-lo recebido, enquanto a Jurojin diz que só um punhado de jogadores de limites altos foi prejudicado nos jogos.
- Quem está por trás. A Jurojin chama o atacante de “trapaceiro conhecido” sem citar ninguém. Nomes circulam na comunidade do poker, mas as reportagens que lemos tratam isso como acusação, e não os repetimos.
O que as revisões dizem e o que não dizem
É fácil ler as revisões como um veredito limpo, mas elas dizem menos do que isso. A WPN analisou mãos de computadores em que a ferramenta foi encontrada e diz não ter visto sinal de que a informação extra foi usada, e o Americas Cardroom, na mesma rede, diz o mesmo sobre os resultados dos jogos. Nenhuma das duas declarações diz que nada foi instalado, que nenhuma carta ficou visível ou que as outras salas estão na mesma situação. Elas respondem à pergunta “isso foi usado para ganhar mãos nesta rede?”, e a resposta, até agora, é que não há indício. A WPN também diz que a sua própria investigação ainda não terminou.
Do outro lado, um jogador que diz ter encontrado o agente de acesso remoto no próprio computador e contado vários eventos de monitoramento de tela estima as suas perdas em cerca de 30,000 dólares. É o relato dele, não uma constatação independente.
O que isso significa para um jogador online
As reportagens que lemos apontam jogadores de limites altos como alvos. Mesmo assim, o mecanismo é o que importa para todo mundo: uma ferramenta de confiança, uma atualização normal e um programa de acesso remoto que não parece suspeito.
Alguns hábitos decorrem disso, e são conselho nosso, não afirmações das reportagens. Rode só as ferramentas de terceiros que você realmente usa e baixe-as da fonte oficial. Saiba o que cada uma tem permissão para fazer no seu computador. Se uma ferramenta que você usa publicou um comunicado ou um utilitário de verificação depois de um incidente assim, leia. E lembre que as regras das salas sobre software de terceiros, como as que descrevemos no nosso artigo anterior, existem em parte por causa de casos como este.
Quanto às nossas próprias ferramentas, a revisão de mãos do progressGTO roda no seu navegador e o seu histórico de mãos não sai dele. Essa é uma escolha de projeto que decorre justamente desse tipo de risco.
O que faremos a seguir
Esta história não está encerrada. O período, as perdas e a autoria ainda podem mudar. Vamos acrescentar uma nota datada quando uma empresa ou um tribunal confirmar algo novo, e corrigir esta página se errarmos algum detalhe. Se você viu uma declaração que deixamos passar, escreva para info@progressgto.com.
alvos conhecidos, segundo a Jurojin. O período da adulteração, o tamanho das perdas e quem está por trás ainda não foram comprovados ou são contestados.Fonte: PokerNews, PokerStrategy
Perguntas dos leitores
O que aconteceu com Jurojin e IntuitiveTables?
A Jurojin disse que um atacante substituiu, de forma intermitente, o pacote de atualização de um grupo de usuários por versões adulteradas, algumas com uma ferramenta de acesso remoto, com o objetivo de ver as cartas fechadas de jogadores de limites altos. A IntuitiveTables também confirmou um comprometimento.
Quantos jogadores foram afetados?
A Jurojin diz que cerca de 30 jogadores de limites altos são alvos conhecidos. A WIRED estimou que mais de 1,000 usuários das duas ferramentas podem ter recebido o software. A Jurojin diz que só um punhado foi prejudicado em jogos.
As salas de poker encontraram trapaça?
O Americas Cardroom, que roda na Winning Poker Network, disse que a sua revisão não achou resultados de jogo comprometidos, e a rede revisou mais de 2 milhões de mãos e não achou indício de que o conhecimento das cartas fechadas tenha sido explorado; uma apuração separada segue em andamento. A CoinPoker disse que baniu uma conta suspeita em 2025 e devolveu mais de 100,000 dólares.
Quem é o responsável?
Isso não está provado. A Jurojin chama o atacante de trapaceiro conhecido, mas não nomeia ninguém, e não repetimos nomes que aparecem apenas como acusações.
Quanto tempo durou a adulteração?
Isso é contestado. A primeira declaração da Jurojin indica de junho de 2025 a junho de 2026, enquanto um aviso posterior citado na cobertura da WIRED indica de junho de 2025 a janeiro de 2026.