Historia w jednym akapicie
Niektórzy gracze uruchamiają obok klienta pokerowego narzędzia firm trzecich: układy stołów, śledzenie rozdań, timery. Jeśli któreś z nich można aktualizować przez internet, to ten, kto kontroluje aktualizację, może uruchamiać kod na Twoim komputerze. Dokładnie to, według Jurojin, spotkało jego użytkowników. Przeczytaliśmy relacje i zostawiliśmy tylko to, co potwierdziły same firmy, a wszystko inne oznaczamy jako niepotwierdzone.
Co według Jurojin się stało
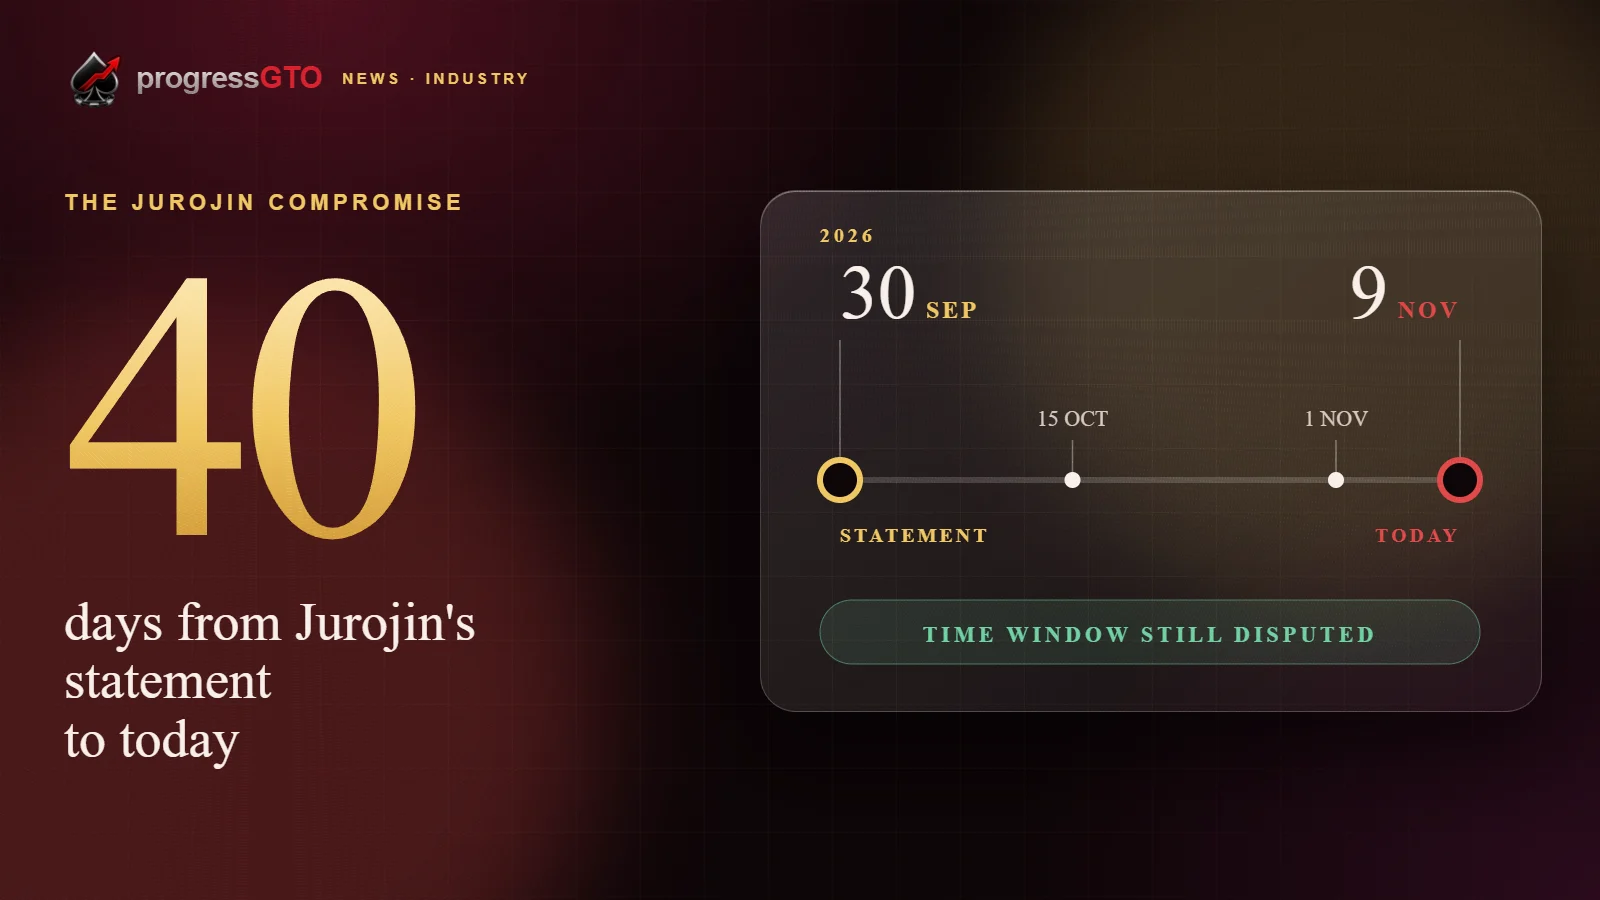
W oświadczeniu opublikowanym 30 września 2026 Jurojin podało, że z jego dochodzenia wynika, iż atakujący z przerwami podmieniał pakiet aktualizacji dostarczany jednej grupie jego użytkowników na zmodyfikowaną wersję. Część tych pakietów zawierała narzędzie do zdalnego dostępu. Według PokerStrategy było to MeshCentral, legalny produkt open source do zdalnego zarządzania, który można wykorzystać do nadużyć, gdy zostanie zainstalowany bez wiedzy właściciela.
Jurojin podaje, że celem ataku było około 30 graczy high stakes i że wysłało im prywatne wiadomości e-mail. Jako cel operacji wskazuje zdalne podglądanie kart własnych ofiar i nazywa ją „wysoce ukierunkowaną”, a nie masowym atakiem. Dodaje też, że ten sam sprawca atakował inne aplikacje, w tym IntuitiveTables, i prowadził strony phishingowe podszywające się pod pokerroomy i znane narzędzia pokerowe.
IntuitiveTables, inny producent narzędzi, od razu potwierdziło własne naruszenie, według PokerStrategy. Jurojin podaje, że prowadzi logi każdej zainfekowanej wersji wraz z datami jej udostępniania i przekazało je organom ścigania oraz zespołom bezpieczeństwa.
Co mówią serwisy pokerowe
Według PokerStrategy nie zgłoszono, by jakikolwiek operator pokerowy został sam skompromitowany, a GGPoker wysłał klientom e-maile po tym, jak rutynowa kontrola wykryła MeshCentral na ich komputerach. Streszczenie raportu WIRED autorstwa PokerShield dodaje następujące reakcje innych serwisów:
Potwierdzone
- Americas Cardroom, działający w sieci Winning Poker Network (WPN), podał 18 października, że jego przegląd nie wykazał skompromitowanych wyników gier, więc nie będzie zwrotów. 4 listopada włączył dla każdego gracza domyślnie funkcję ScreenShield, która ukrywa zawartość stołu, np. karty własne, przed narzędziami do przechwytywania ekranu, według komunikatu samej sieci. WPN włączył ją już od końca września dla graczy, których komputery spełniały kryteria wykrywania, i opisuje ją jako środek ostrożności, a nie ustalenie, że ktokolwiek oszukiwał. Osobne dochodzenie w sprawie uczciwości gier wciąż trwa. PokerShield, streszczenie WIRED; US Gaming Review, 7 października 2026
- WPN podał, że przejrzał ponad 2 mln rozdań z komputerów z agentem zdalnego dostępu, około 200,000 z nich powiązanych z kontem w centrum zarzutów, i nie znalazł dowodów, że wiedza o kartach własnych została wykorzystana. PokerShield, streszczenie WIRED
- CoinPoker podał, że wszczął dochodzenie w 2025, zbanował podejrzane konto i zwrócił poszkodowanym graczom ponad 100,000 dolarów. PokerShield, streszczenie WIRED
Wciąż otwarte
- Jak długo trwała manipulacja. Wczesne oświadczenie Jurojin podaje okres od czerwca 2025 do czerwca 2026, a późniejszy komunikat cytowany w relacji WIRED mówi, że pakiety aktualizacji podmieniano od czerwca 2025 do stycznia 2026. Te dwie wersje się nie zgadzają i nie wybieramy między nimi.
- Ile pieniędzy utracono. Źródła WIRED szacują straty zaatakowanych graczy w przedziale od 1,5 do 4 mln dolarów. Ta kwota pochodzi od osób zaznajomionych ze sprawą, a nie ze zweryfikowanych zapisów.
- Ile osób otrzymało to oprogramowanie. WIRED oszacował, że mogło je dostać ponad 1,000 użytkowników tych dwóch narzędzi, a Jurojin twierdzi, że w grach ucierpiała tylko garstka graczy high stakes.
- Kto za tym stoi. Jurojin nazywa atakującego „znanym oszustem”, nikogo nie wskazując z nazwiska. W społeczności pokerowej krążą nazwiska, ale przeczytane przez nas relacje traktują je jako oskarżenia i nie powtarzamy ich.
Co recenzje mówią, a czego nie mówią
Łatwo odczytać te przeglądy jako jednoznaczny werdykt, ale są węższe. WPN przeanalizował rozdania z komputerów, na których znaleziono narzędzie, i podaje, że nie widział śladów wykorzystania dodatkowych informacji, a Americas Cardroom w tej samej sieci mówi to samo o wynikach gier. Żadne z tych oświadczeń nie mówi, że nic nie zainstalowano, że żadne karty nie były widoczne ani że inne serwisy wyglądają tak samo. Odpowiadają na pytanie „czy użyto tego do wygrywania rozdań w tej sieci”, a odpowiedź brzmi na razie: brak dowodów. WPN dodaje też, że jego własne dochodzenie nie jest zakończone.
Z drugiej strony gracz, który twierdzi, że znalazł agenta zdalnego dostępu na swoim komputerze i naliczył kilka zdarzeń monitorowania ekranu, szacuje swoje straty na około 30,000 dolarów. To jego własna relacja, a nie niezależne ustalenie.
Co to oznacza dla gracza online
Przeczytane przez nas relacje wskazują jako cele graczy high stakes. Mimo to mechanizm jest ważny dla każdego: zaufane narzędzie, zwykła aktualizacja i program do zdalnego dostępu, który nie wygląda podejrzanie.
Z tego wynikają pewne nawyki, a są to nasze własne rady, a nie twierdzenia z relacji. Uruchamiaj tylko te narzędzia firm trzecich, z których naprawdę korzystasz, i pobieraj je z oficjalnego źródła. Sprawdzaj, do czego każde z nich ma uprawnienia na Twoim komputerze. Jeśli narzędzie, którego używasz, opublikowało po takim incydencie oświadczenie lub narzędzie do sprawdzenia, przeczytaj je. I pamiętaj, że zasady serwisów dotyczące oprogramowania firm trzecich, takie jak te, które opisaliśmy w naszym wcześniejszym tekście, istnieją częściowo właśnie z powodu takich przypadków.
Jeśli chodzi o nasze narzędzia: analiza rozdań w progressGTO działa w przeglądarce, a Twoje historie rozdań jej nie opuszczają. To decyzja projektowa wynikająca właśnie z takiego ryzyka.
Co zrobimy dalej
Ta historia nie jest zamknięta. Okres, straty i wskazanie sprawcy mogą się jeszcze zmienić. Dodamy datowaną notatkę, gdy firma lub sąd potwierdzi coś nowego, i poprawimy tę stronę, jeśli pomylimy szczegół. Jeśli widzisz oświadczenie, które pominęliśmy, napisz na info@progressgto.com.
znanych celów, według Jurojin. Okres manipulacji, wysokość strat i osoba za tym stojąca pozostają niepotwierdzone lub sporne.Źródło: PokerNews, PokerStrategy
Pytania czytelników
Co stało się z Jurojin i IntuitiveTables?
Jurojin poinformował, że atakujący z przerwami podmieniał pakiet aktualizacji dla jednej grupy użytkowników na zmanipulowaną wersję, a część z nich zawierała narzędzie do zdalnego dostępu, aby podglądać karty własne graczy high stakes. IntuitiveTables również potwierdziło incydent.
Ilu graczy to dotknęło?
Jurojin podaje, że znanych celów jest około 30 graczy high stakes. WIRED oszacował, że oprogramowanie mogło trafić do ponad 1,000 użytkowników obu narzędzi. Jurojin twierdzi, że w grach ucierpiała tylko garstka osób.
Czy pokoje pokerowe znalazły oszustwa?
Americas Cardroom, działający w sieci Winning Poker Network, poinformował, że jego przegląd nie wykazał zmanipulowanych wyników gier, a sieć przejrzała ponad 2 mln rozdań i nie znalazła dowodów na wykorzystanie wiedzy o kartach własnych; osobne dochodzenie wciąż trwa. CoinPoker poinformował, że w 2025 roku zbanował podejrzane konto i zwrócił ponad 100,000 dolarów.
Kto jest odpowiedzialny?
Tego nie udowodniono. Jurojin nazywa atakującego znanym oszustem, ale nikogo nie wskazuje, a my nie powtarzamy nazwisk, które pojawiają się wyłącznie jako oskarżenia.
Jak długo trwała manipulacja?
To sporne. Pierwsze oświadczenie Jurojin podaje okres od czerwca 2025 do czerwca 2026, a późniejszy komunikat cytowany przez WIRED – od czerwca 2025 do stycznia 2026.